
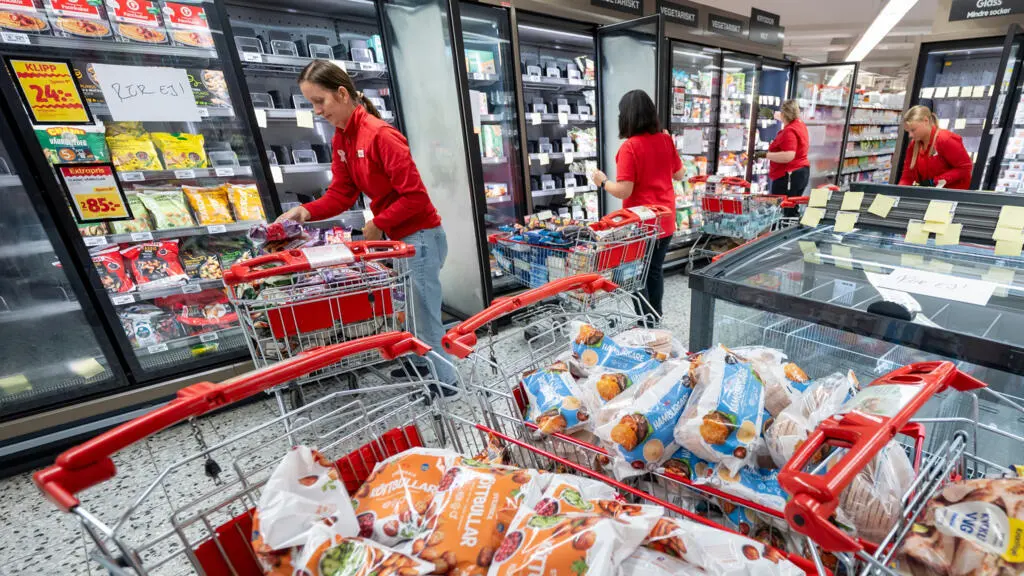
Une série de cyberattaques inédites a frappé les installations frigorifiques de supermarchés en Belgique, au Luxembourg, en Suède et en Estonie entre le 1er et le 2 novembre. En prenant le contrôle à distance des systèmes de régulation thermique, les pirates ont provoqué des hausses de température critiques, soulignant une menace croissante sur la chaîne d'approvisionnement alimentaire.
Des équipements industriels exposés
Les investigations menées en Estonie et en Suède confirment que les appareils ciblés sont principalement des modèles anciens, fournis par le fabricant danois Danfoss. Ces équipements, initialement conçus pour fonctionner en réseau fermé, ont été connectés à internet pour faciliter leur supervision à distance. Cette transition numérique, mal sécurisée, a rendu ces interfaces web accessibles à toute personne disposant de connaissances informatiques de base. Dans certains cas, les systèmes utilisaient des réseaux mobiles 4G, augmentant leur exposition par rapport aux infrastructures plus récentes.
La fragilité des systèmes de contrôle
L'analyse des experts en cybersécurité pointe des défauts de sécurisation élémentaires. Les attaques ne nécessitent pas une sophistication technique extrême : il suffit souvent d'exploiter des mots de passe faibles ou des interfaces directement exposées sur le web, parfois même référencées dans des annuaires en ligne. En manipulant ces systèmes de contrôle industriel, les attaquants parviennent à agir sur des composants physiques, transformant un incident informatique en une perturbation concrète et potentiellement coûteuse pour la sécurité alimentaire.
Un enjeu de maturité numérique
Cet incident met en lumière un manque d'anticipation généralisé face à l'évolution rapide des cybermenaces. Les experts soulignent que les équipements industriels, qu'il s'agisse de réfrigération, d'ascenseurs ou de systèmes de chauffage, ne sont pas toujours conçus pour résister aux standards de sécurité actuels. La recommandation des spécialistes est claire : les entreprises de la grande distribution doivent adopter les pratiques de cybersécurité rigoureuses déjà en vigueur dans les secteurs critiques. Cette vulnérabilité ne concerne pas seulement les supermarchés, mais l'ensemble des objets connectés, appelant à une prise de conscience urgente des fabricants comme des utilisateurs finaux.