
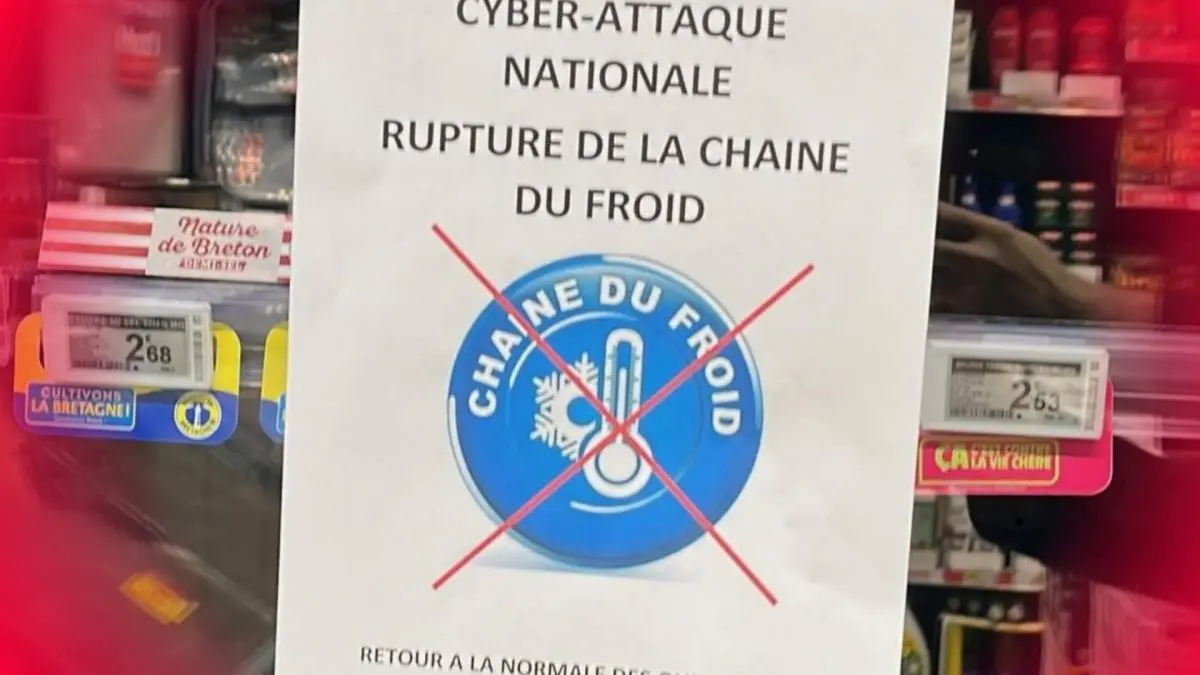
Des centaines de points de vente ont constaté ce lundi matin que leurs congélateurs affichaient des températures anormalement élevées, certains atteignant 50 °C, à la suite d’une cyberattaque ciblant les systèmes de froid. L’incident relance le débat sur la mise en réseau des équipements de réfrigération dans le commerce de détail.
Une intrusion qui chauffe les chaînes du froid
Les opérateurs de plusieurs réseaux de supermarchés ont signalé que leurs unités de congélation, habituellement maintenues à des températures négatives, étaient passées à des niveaux de chaleur suffisants pour compromettre la conservation des produits. L’attaque, décrite comme une prise de contrôle des systèmes de gestion du froid, a permis aux pirates de modifier les réglages de température, poussant certains appareils à 50 °C.
Pourquoi les congélateurs sont-ils connectés ?
Les réfrigérateurs industriels sont aujourd’hui équipés de modules de communication qui permettent de surveiller à distance les paramètres de température, d’optimiser la consommation énergétique et d’anticiper les pannes grâce à la maintenance prédictive. Cette connectivité, rendue possible par l’Internet des objets (IoT), facilite la gestion centralisée de centaines d’appareils répartis sur de vastes surfaces commerciales.
Vulnérabilités et enjeux de sécurité
Le fait que ces équipements soient accessibles via des réseaux informatiques expose les chaînes du froid à des risques de sabotage ou de ransomware. Une intrusion peut entraîner non seulement des pertes économiques liées à la détérioration des denrées, mais aussi des risques sanitaires si des produits périssables sont consommés après exposition à des températures inappropriées. L’incident souligne la nécessité pour les distributeurs de renforcer la segmentation de leurs réseaux, de mettre à jour les firmwares des appareils et d’appliquer des politiques d’authentification robustes.
Réactions du secteur et perspectives
À la suite de l’attaque, plusieurs fournisseurs d’équipements de réfrigération ont annoncé la diffusion de correctifs de sécurité et la mise à disposition d’outils de diagnostic à distance. Les chaînes de supermarchés, quant à elles, envisagent de réévaluer leurs stratégies de digitalisation afin de concilier efficacité opérationnelle et protection des données critiques. Le débat s’étend désormais aux autorités de régulation, qui pourraient envisager des exigences plus strictes en matière de cybersécurité pour les infrastructures essentielles du secteur alimentaire.