
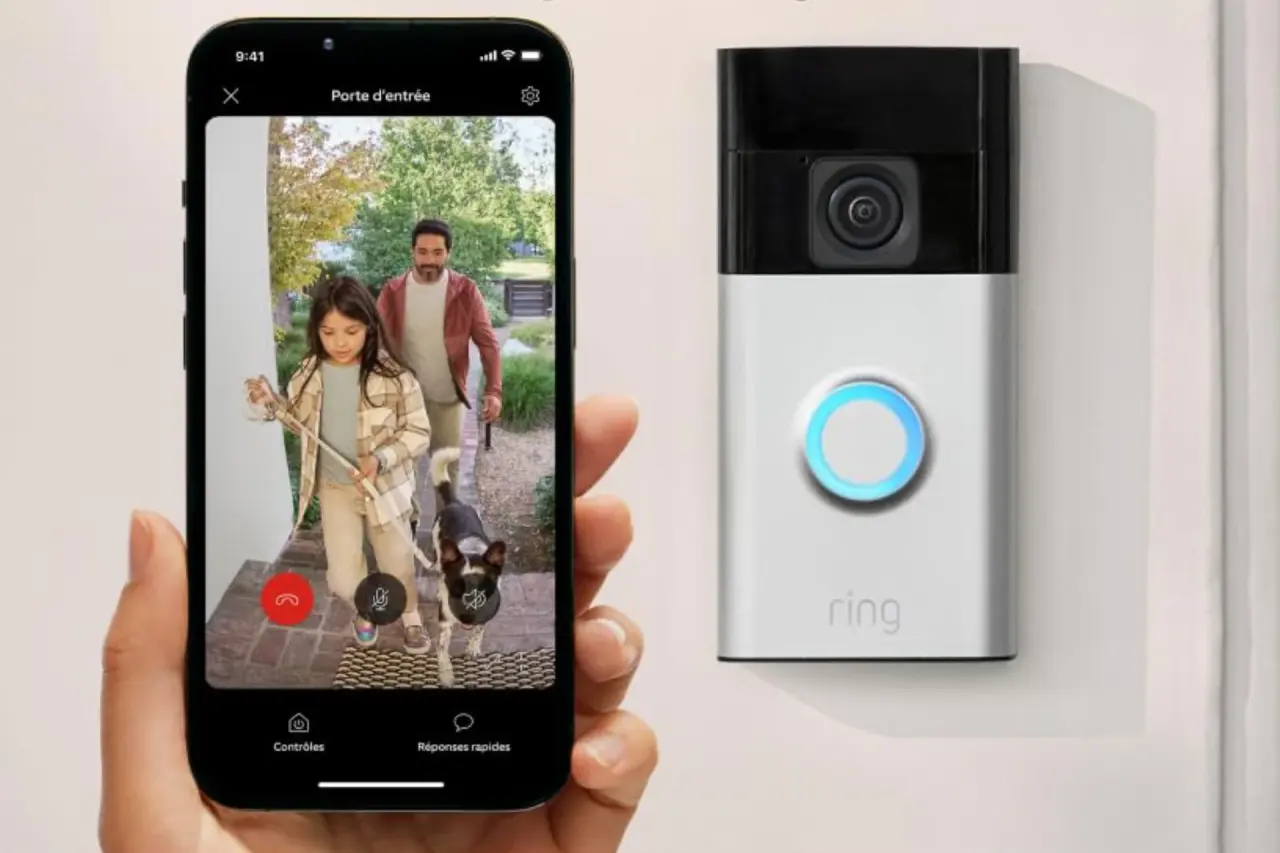
La filiale d'Amazon, Ring, s'apprête à transformer la gestion de la sécurité de ses caméras connectées avec le déploiement de l'architecture TAKE (Throw Away the Key Encryption). Ce nouveau protocole, qui deviendra le standard mondial dès septembre, limite à 24 heures la capacité de l'entreprise à déchiffrer les vidéos stockées sur ses serveurs cloud, renforçant ainsi la protection de la vie privée des utilisateurs.
Une architecture de clés éphémères
Le système repose sur une gestion dynamique des clés de chiffrement, renouvelées toutes les cinq minutes pour chaque caméra. Pendant les premières 24 heures suivant l'enregistrement, Ring conserve un accès aux clés au sein d'environnements isolés, nommés AWS Nitro Enclaves. Cette période permet à l'entreprise d'assurer le fonctionnement des services basés sur l'analyse d'images, tels que les alertes intelligentes ou la recherche automatisée dans les séquences vidéo.
La suppression automatique après 24 heures
Passé ce délai, Ring procède à la suppression irréversible des clés de chiffrement. L'entreprise utilise un mécanisme cryptographique à sens unique rendant la reconstruction des données impossible pour ses propres serveurs. Si l'utilisateur conserve un accès total à ses enregistrements via ses appareils autorisés, Ring ne peut plus, techniquement, déchiffrer les vidéos anciennes sans une intervention spécifique de l'utilisateur. En cas de besoin ponctuel, comme le partage ou l'analyse d'une vidéo archivée, le système permet de transmettre temporairement la clé nécessaire, qui est immédiatement effacée après traitement.
Un équilibre entre fonctionnalités et sécurité
Cette innovation se positionne comme une alternative intermédiaire au chiffrement de bout en bout, introduit par la marque en 2021. Si ce dernier offre une protection maximale, il impose des restrictions majeures sur les fonctionnalités cloud, comme les descriptions intelligentes ou le partage d'accès. Avec TAKE, Ring propose une solution permettant de maintenir ces services pratiques tout en réduisant drastiquement la fenêtre d'exposition des données. Les utilisateurs auront la possibilité de configurer ce mode de chiffrement de manière granulaire, caméra par caméra, selon leurs besoins spécifiques en matière de confidentialité.