
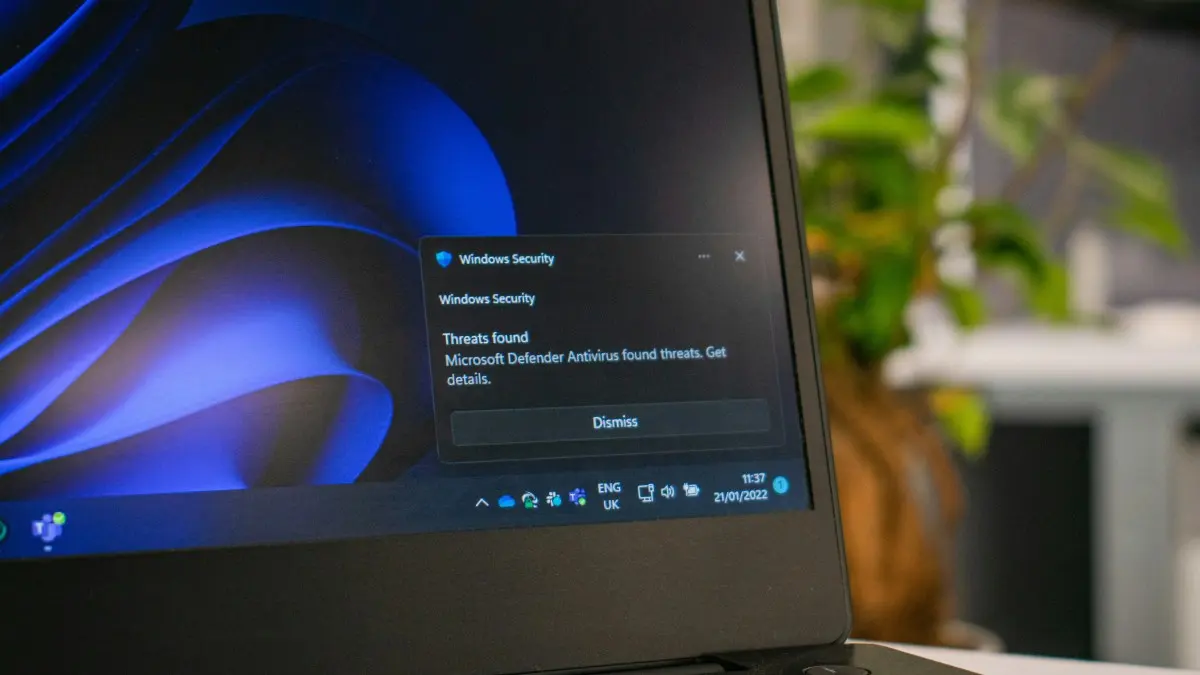
Depuis le déploiement d'une récente mise à jour de Microsoft Defender, des millions d'utilisateurs Windows reçoivent des notifications affirmant que leur antivirus est désactivé. Problème : ces alertes sont complètement erronées. L'outil de sécurité fonctionne normalement, mais aucun correctif n'est encore disponible pour faire taire ces notifications intrusives.
Un bug qui paralyse les utilisateurs
Les notifications apparaissent dès le démarrage de Windows, puis de façon aléatoire au cours de l'utilisation de l'ordinateur. Elles invitent systématiquement l'utilisateur à réactiver l'antivirus, créant une confusion légitime. Le plus agaçant : ces alertes persistent même si vous avez désactivé les notifications Windows. Impossible de les faire taire manuellement tant qu'un correctif officiel n'aura pas été déployé.
L'antivirus fonctionne, ignorons les fausses alertes
Microsoft a confirmé que ces notifications ne reflètent pas l'état réel du système. Defender reste pleinement opérationnel, tous ses modules de protection étant actifs comme à l'accoutumée. La firme demande explicitement aux utilisateurs d'ignorer ces messages. Pour vérifier manuellement l'état de l'antivirus, il suffit d'ouvrir Sécurité Windows, de se rendre dans la section Protection contre les virus et menaces, puis dans Gérer les paramètres. Le statut réel de chaque protection y est affiché fidèlement.
Toutes les versions de Windows touchées
Ce bug ne cible pas une édition spécifique de Windows. L'ensemble des versions du système d'exploitation encore prises en charge par Microsoft sont affectées, y compris Windows Server. Le correctif sera intégré à une prochaine mise à jour de Defender, mais la firme n'a pas communiqué de calendrier précis. À noter que ce problème n'est pas entièrement nouveau : il traînait déjà depuis juin dernier dans le canal réservé aux testeurs avant de toucher le grand public.
Des antécédents troublants pour Microsoft
Cette affaire s'inscrit dans une série d'incidents similaires. En avril, Microsoft avait déjà dû corriger un bug affichant de faux échecs d'installation après une mise à jour de l'environnement de récupération Windows, ainsi que des alertes erronées liées au chiffrement de disque. En juillet 2025, des alertes du pare-feu avaient également émergé après un redémarrage. Cette récurrence interroge sur la qualité des processus de test avant déploiement.