
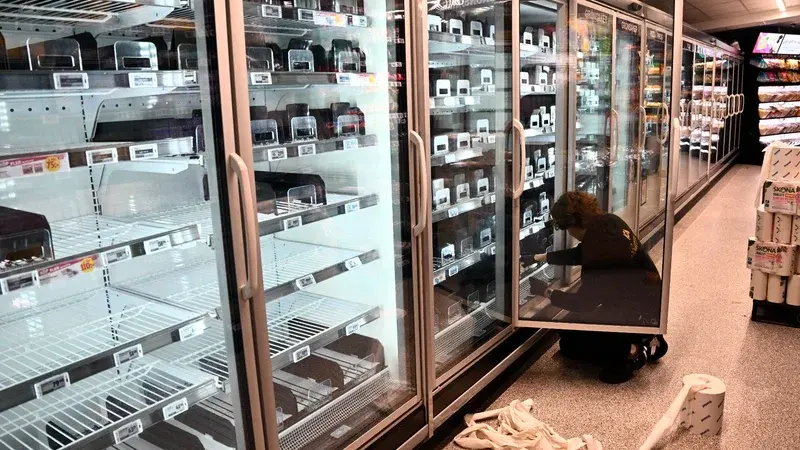
La récente cyberattaque ayant paralysé les systèmes de réfrigération de centaines de supermarchés à travers l'Europe souligne une faille majeure dans la protection des infrastructures numériques. Juhan Lepassaar, directeur exécutif de l'Agence européenne de cybersécurité (Enisa), appelle désormais à une prise de conscience immédiate sur la sécurisation des objets connectés, craignant que les équipements domestiques ne deviennent les prochaines cibles privilégiées des attaquants.
Une menace étendue aux foyers
Le piratage des réfrigérateurs industriels, qui a touché au moins 12 pays européens, marque une étape préoccupante dans l'évolution des cybermenaces. Selon l'Enisa, cette vulnérabilité ne se limite pas aux outils de la grande distribution. Les routeurs informatiques et une multitude d'appareils électroménagers connectés, désormais omniprésents dans les logements, présentent des failles exploitables. Pour Juhan Lepassaar, la sécurité ne doit plus être une option secondaire, mais une priorité intégrée dès la phase de conception des produits.
Le risque de déstabilisation des services essentiels
Au-delà des désagréments matériels, l'enjeu est celui de la continuité des services publics. La dépendance croissante envers des systèmes numériques interconnectés expose des secteurs critiques comme la santé, les transports et les services d'urgence à des interruptions brutales. Une intrusion réussie dans ces réseaux pourrait paralyser des fonctions vitales, avec un impact immédiat sur la sécurité des citoyens. Le responsable souligne que la protection de ces infrastructures a un coût, mais que l'investissement est indispensable pour prévenir des scénarios de crise systémique.
Vers un renforcement des normes européennes
Face à des cyberattaques de plus en plus sophistiquées, souvent attribuées à des acteurs étatiques ou proches d'États, l'Union européenne mise sur une régulation accrue. Le Cyber Resilience Act, adopté en 2024, impose désormais des obligations strictes de cybersécurité aux fabricants d'objets numériques. Ces mesures, couplées à une volonté de doubler les ressources de l'Enisa, visent à mieux protéger les entreprises et les citoyens européens. L'entrée en vigueur prochaine de ces nouvelles règles constitue un levier majeur pour imposer des standards de sécurité plus rigoureux sur l'ensemble du marché européen.