
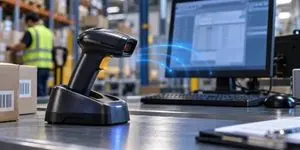
Des chercheurs en cybersécurité ont mis en lumière une faille critique affectant les lecteurs de codes-barres sans fil utilisés massivement dans la logistique et la grande distribution. Cette vulnérabilité permet à des attaquants de s'infiltrer dans les systèmes informatiques des entreprises en exploitant l'absence d'authentification entre ces périphériques et leurs bases de connexion.
Une faille au cœur de la chaîne logistique
Présentée lors du Security Analyst Summit 2026, cette découverte souligne la fragilité des écosystèmes numériques modernes. Dans un secteur où le e-commerce mondial dépasse désormais les 6 000 milliards de dollars, la moindre interruption de service représente un risque financier et réputationnel majeur. Le problème réside dans la communication entre le scanner et sa base : l'absence de vérification d'identité permet à un pirate, situé à portée Bluetooth, de usurper l'identité d'un clavier. En envoyant des commandes directement à l'ordinateur central, l'attaquant peut prendre le contrôle de systèmes critiques sans aucune interaction humaine.
L'ordinateur comme cible privilégiée
Si le scanner sert de vecteur d'intrusion, l'objectif final est l'ordinateur auquel il est relié. Étant considéré comme un équipement fiable au sein du réseau interne, ce terminal devient une passerelle idéale pour accéder aux données sensibles de l'entrepôt. Les experts de Kaspersky avertissent que ce schéma d'attaque ne se limite pas aux seuls lecteurs de codes-barres : d'autres équipements connectés, tels que les terminaux portables ou les imprimantes thermiques, présentent des risques similaires de compromission.
Stratégies de sécurisation pour les entreprises
Face à cette menace, les experts préconisent une approche rigoureuse de la gestion des parcs technologiques. Il est impératif de vérifier systématiquement tout nouvel appareil avant son intégration au réseau et de désactiver les connexions Bluetooth inutilisées. Le cloisonnement des réseaux, afin de restreindre les accès aux seules fonctions indispensables, constitue une mesure de défense essentielle. Par ailleurs, l'application stricte des mises à jour de sécurité, la limitation des droits d'accès des comptes utilisateurs et la réalisation régulière de tests d'intrusion sont recommandées pour limiter l'exposition aux cyberattaques.
Vers une culture de la sécurité globale
Cette démonstration rappelle que la cybersécurité ne doit plus se limiter à la protection des serveurs, mais englober l'intégralité des objets connectés, même les plus anodins. Pour les plateformes logistiques et les acteurs de la distribution, l'enjeu est désormais de transformer leur culture organisationnelle pour intégrer la sécurité dès le choix et l'installation du matériel le plus basique.