
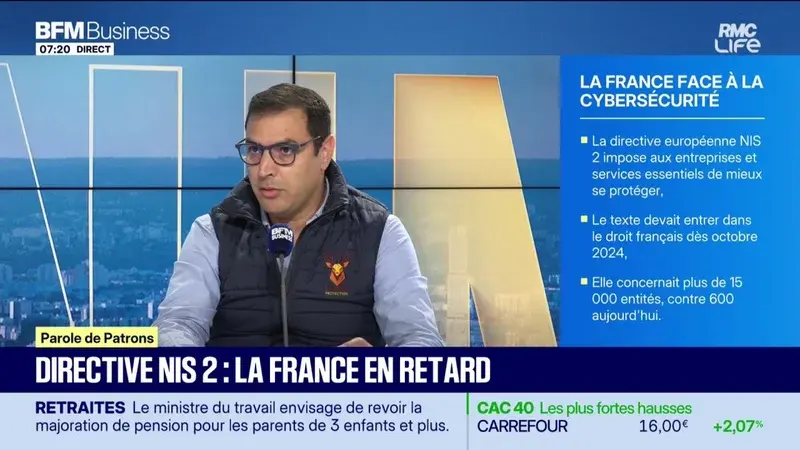
Les cyberattaques en France ne sont plus une question de « si » mais de « quand », et les retards dans la réponse des institutions et des entreprises aggravent une situation déjà critique. Selon François Verryden, expert en cybersécurité, la multiplication des incidents révèle une prise de conscience tardive et des systèmes de défense encore insuffisants face à une menace en constante évolution. Entre infrastructures vulnérables et manque de préparation, le pays doit accélérer sa transition numérique sécurisée.
Des attaques de plus en plus fréquentes et sophistiquées
Les cybercriminels ciblent désormais des secteurs stratégiques, des hôpitaux aux réseaux énergétiques, avec des méthodes de plus en plus élaborées. Les ransomwares, par exemple, paralysent des services entiers en chiffrant les données et en exigeant des rançons, tandis que les attaques par phishing exploitent les failles humaines. François Verryden souligne que ces offensives ne sont plus l’apanage de groupes isolés, mais s’inscrivent dans des stratégies criminelles ou géopolitiques organisées.
Un retard structurel dans la réponse institutionnelle
Malgré les alertes répétées, les autorités françaises peinent à aligner leurs dispositifs sur l’ampleur des risques. Les rapports parlementaires et les audits indépendants pointent régulièrement des lacunes : budgets insuffisants, coordination défaillante entre acteurs publics et privés, ou encore manque de formation des employés. Les PME, souvent moins armées que les grands groupes, deviennent des cibles privilégiées, faute de moyens pour investir dans des solutions robustes.
Skyfall Protection alerte sur l’urgence d’agir
François Verryden, dont l’entreprise accompagne des organisations dans la sécurisation de leurs systèmes, insiste sur la nécessité d’une approche proactive. « On ne peut plus se contenter de réagir après une attaque », explique-t-il. Pour lui, la solution passe par une combinaison de technologies avancées (comme l’intelligence artificielle pour détecter les intrusions) et d’une culture de la cybersécurité intégrée dès la conception des infrastructures. Les entreprises et les pouvoirs publics doivent aussi anticiper les scénarios de crise, avec des plans de continuité d’activité testés régulièrement.
Vers une cybersécurité européenne renforcée ?
La France n’est pas seule dans cette situation, mais son retard pourrait avoir des répercussions régionales. L’Union européenne a récemment renforcé son cadre réglementaire avec des directives comme le NIS2, qui impose des obligations strictes aux États membres en matière de protection des infrastructures critiques. Paris, qui a déjà été critiqué pour son manque d’ambition dans ce domaine, pourrait être contraint d’accélérer ses réformes pour éviter des sanctions ou des risques systémiques. Une dynamique européenne plus cohérente pourrait, à terme, aider à combler le fossé actuel.