
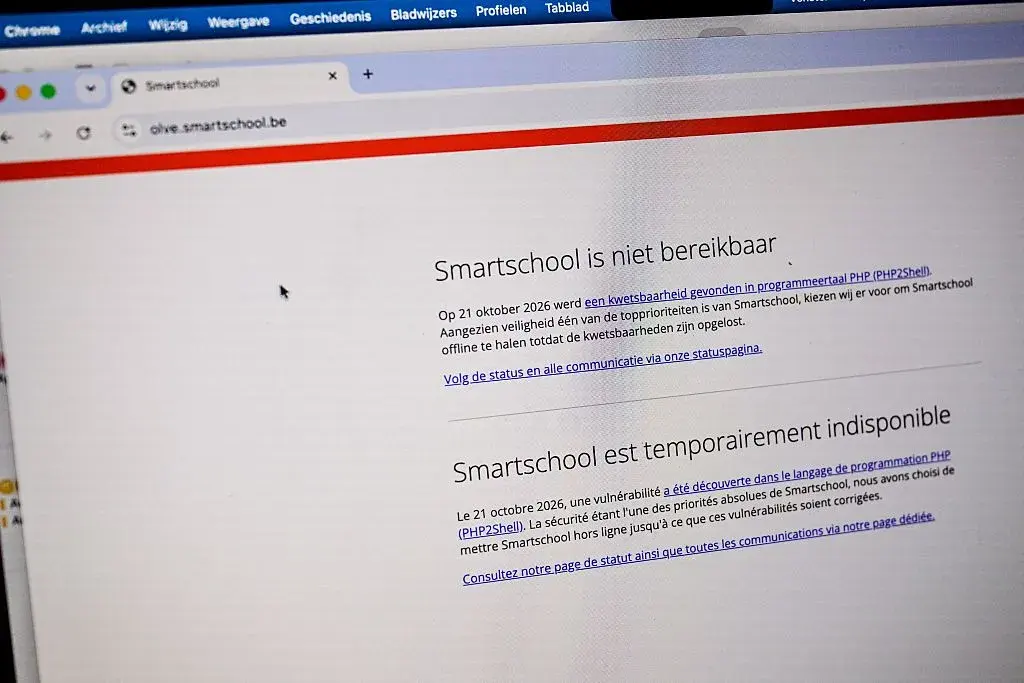
La découverte de deux vulnérabilités critiques, baptisées PHP2Shell, a récemment placé une part significative de l'infrastructure internet mondiale sous une menace directe. Ces failles, affectant le langage de programmation PHP, ont contraint des organisations à travers le monde à suspendre leurs services pour appliquer des correctifs d'urgence avant toute exploitation massive.
Une menace d'exécution de code à distance
Les vulnérabilités, référencées sous les identifiants CVE-2026-109618 et CVE-2026-109619, permettent à un attaquant distant de prendre le contrôle total d'un serveur sans nécessiter d'authentification ou de mot de passe. Contrairement à d'autres menaces, cette faille ne requiert aucune interaction de la part de l'utilisateur, comme le clic sur un lien. Une fois exploitée, elle offre la possibilité d'installer des logiciels malveillants, de dérober des données sensibles ou d'établir une présence persistante au sein des systèmes infectés.
La dépendance critique aux technologies héritées
La gravité de l'incident tient à l'omniprésence de PHP, qui propulse environ 70 % des sites web mondiaux, incluant des plateformes majeures comme WordPress, Drupal ou Wikipedia. Bien que le langage soit ancien, il demeure le socle technique de nombreux services bancaires, hospitaliers et gouvernementaux. Cette situation met en lumière un enjeu collectif majeur : la dépendance de l'économie numérique envers des outils open-source vieillissants, souvent maintenus par des contributeurs bénévoles manquant de ressources pour des audits de sécurité approfondis.
Des signes d'exploitation précoce
Si une coordination internationale a permis de limiter les dégâts, des preuves d'exploitation ont été détectées par des géants de la sécurité avant même la publication officielle des correctifs. Des tentatives d'intrusion ont été observées dès le 17 octobre 2026, suggérant que des acteurs malveillants avaient identifié ces failles avant leur divulgation publique. Bien que le pire ait été évité, les experts soulignent que de nombreux systèmes restent vulnérables, notamment au sein des entreprises disposant d'équipes informatiques limitées ou utilisant des équipements hérités impossibles à mettre à jour.
Vers une transition nécessaire vers des langages sécurisés
Cet incident s'inscrit dans une tendance croissante où l'utilisation de l'intelligence artificielle pourrait accélérer la découverte de failles dans des logiciels « non sécurisés en mémoire ». Face à ce risque, les autorités de sécurité recommandent une transition vers des langages de programmation modernes, tels que Rust ou Python, conçus pour prévenir nativement ce type de vulnérabilités. L'épisode PHP2Shell agit comme un avertissement : tant que des pans entiers du web reposeront sur des technologies obsolètes, la stabilité de l'écosystème numérique mondial restera exposée à des risques systémiques majeurs.