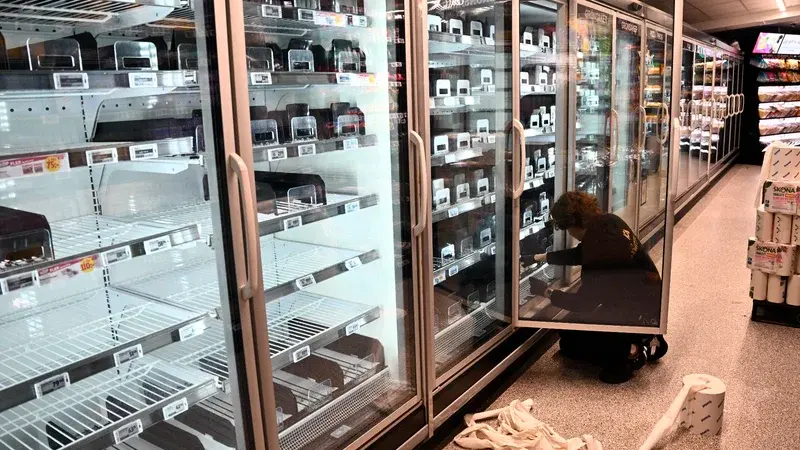
Une vague de cyberattaques visant les systèmes de réfrigération de supermarchés à travers douze pays européens a mis en lumière une vulnérabilité critique des infrastructures connectées. Ces incidents, ayant entraîné des pertes alimentaires massives, soulignent le décalage persistant entre la numérisation rapide des équipements et la mise en œuvre de mesures de sécurité informatique robustes.
Des failles exploitées par manque de maintenance
Le piratage des systèmes frigorifiques ne relève pas d'une sophistication technique extrême, mais plutôt de l'exploitation de faiblesses connues. De nombreux appareils, connectés à internet pour faciliter la maintenance à distance, sont devenus des portes d'entrée pour les cybercriminels. Les experts pointent du doigt une « dette technologique » : des systèmes obsolètes, non mis à jour et exposés sans protection adéquate sur le réseau. Malgré la disponibilité de correctifs, de nombreuses enseignes omettent d'appliquer ces mises à jour, rendant leurs installations vulnérables à des modes opératoires réutilisés par les attaquants.
La responsabilité partagée des industriels et des distributeurs
Si les fabricants sont critiqués pour avoir intégré la connectivité sans sécurisation native, la responsabilité des entreprises de distribution est également engagée. Ces dernières, souvent dans une posture de sidération, tardent à intégrer la cybersécurité au cœur de leurs décisions stratégiques. Bien que des cadres réglementaires comme la directive européenne NIS 2 ou le règlement sur la cyberrésilience (CRA) visent à harmoniser et renforcer la sécurité des produits numériques, leur application opérationnelle reste lente. Les experts recommandent aux entreprises de ne plus attendre la contrainte légale pour agir, mais d'adopter une approche proactive, incluant l'audit systématique des fournisseurs et la cartographie précise des composants logiciels.
L'IA et le quantique : nouveaux défis pour la résilience
L'évolution des menaces, portée par l'intelligence artificielle, change radicalement la donne. L'IA permet désormais à des acteurs moins qualifiés d'identifier et d'exploiter des vulnérabilités en un temps record, transformant des systèmes autrefois jugés sécurisés en cibles fragiles. Si cette technologie représente un risque accru, elle constitue également un levier de défense potentiel pour automatiser les tests d'intrusion en temps réel. À plus long terme, l'émergence de l'informatique quantique menace de briser les systèmes de chiffrement actuels, imposant aux décideurs une vigilance constante et une capacité d'adaptation technologique sans précédent pour protéger non seulement leurs actifs matériels, mais aussi les données privées des citoyens.