
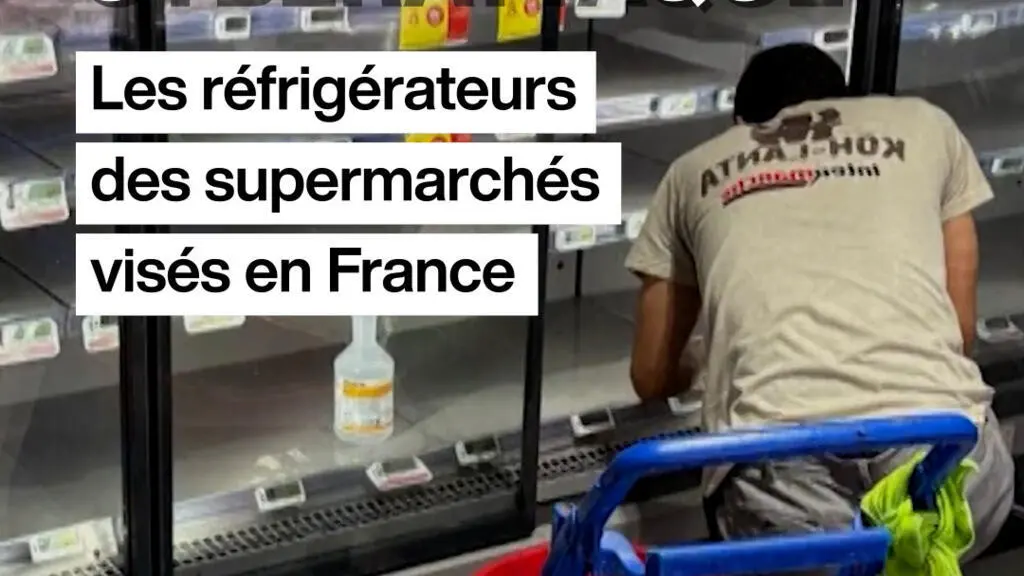
Une cyberattaque qualifiée d'« sans précédent » a visé les réfrigérateurs des supermarchés, mettant en lumière la vulnérabilité des équipements connectés et les conséquences potentielles sur la chaîne du froid.
Nature de l'attaque et cible visée
Selon les premières informations publiées, l'incident porte sur les systèmes de réfrigération des points de vente alimentaires. Les appareils, souvent équipés de capteurs et de connexions réseau pour optimiser la consommation d'énergie, auraient été infiltrés par des acteurs malveillants. Aucun détail n'a été fourni sur le mode d'intrusion, le groupe responsable ou le pays d'origine, mais la description « sans précédent » indique qu'il s'agit d'une première fois à l'échelle observée.
Conséquences potentielles pour la chaîne du froid
Si les contrôles de température sont compromis, les denrées périssables risquent de se détériorer, entraînant des pertes économiques pour les distributeurs et des risques sanitaires pour les consommateurs. Les autorités de santé publique pourraient être amenées à surveiller de près les lots de produits concernés, tandis que les détaillants pourraient devoir rappeler des marchandises pour éviter tout danger alimentaire. Au-delà du coût direct des produits gaspillés, les supermarchés pourraient faire face à des amendes ou à des sanctions en cas de non‑conformité aux normes de sécurité alimentaire.
Réactions du secteur et mesures d’atténuation
Les experts en cybersécurité recommandent d’auditer rapidement les dispositifs IoT (Internet des objets) déployés dans les points de vente, de mettre à jour les firmwares et de renforcer les protocoles d’authentification. Certains acteurs du secteur envisagent de segmenter les réseaux afin d’isoler les systèmes de réfrigération des autres infrastructures informatiques. Des formations ciblées pour le personnel de maintenance sont également préconisées afin de détecter plus tôt d’éventuelles anomalies de fonctionnement.
Enjeux plus larges pour la cybersécurité industrielle
Cette attaque illustre la montée en puissance des menaces visant les équipements industriels connectés, un domaine longtemps considéré comme moins exposé que les systèmes informatiques classiques. Elle rappelle la nécessité d’intégrer la sécurité dès la conception des appareils (security‑by‑design) et de développer des cadres réglementaires adaptés aux objets connectés dans le secteur de la distribution. Les décideurs politiques pourraient être incités à renforcer les exigences de conformité pour les fournisseurs d’équipements de réfrigération, tout en encourageant la coopération internationale pour partager les bonnes pratiques et les renseignements sur les menaces.