
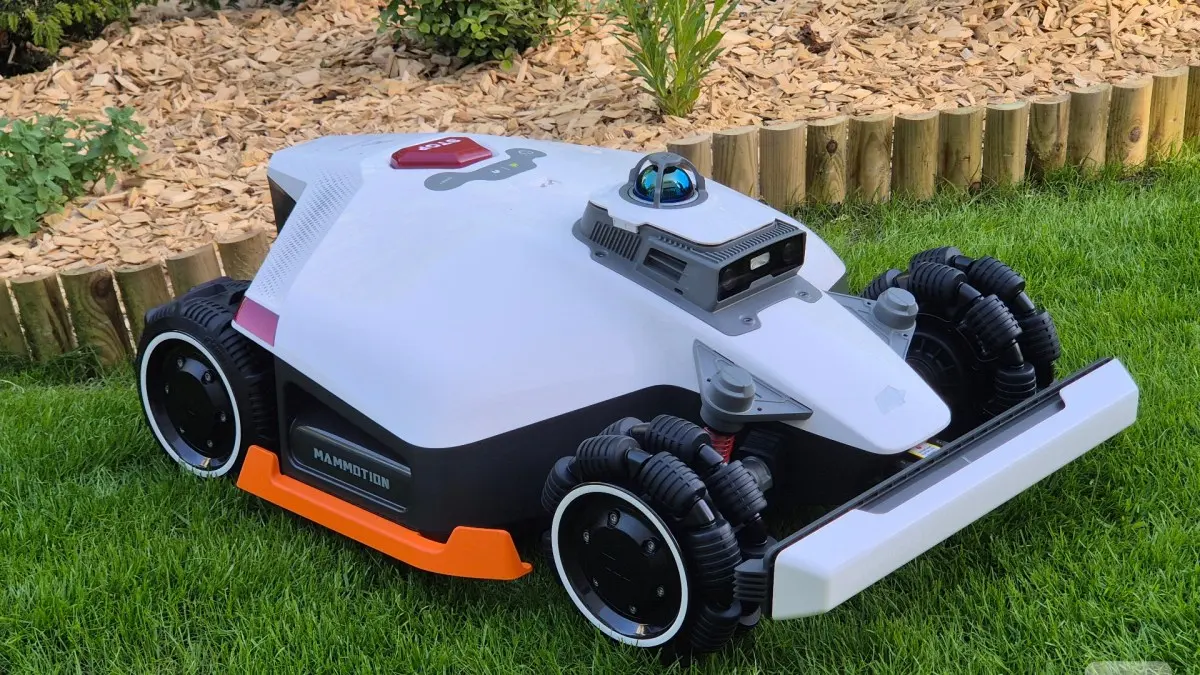
Une enquête menée par trois experts en cybersécurité a révélé l'existence de 14 vulnérabilités majeures au sein de l'écosystème des tondeuses robots Mammotion. Ces failles permettaient potentiellement à des tiers de prendre le contrôle total des appareils à distance et d'accéder aux données sensibles de centaines de milliers d'utilisateurs.
Une vulnérabilité étendue à l'écosystème cloud
L'analyse, menée par Sammy Azdoufal, Andreas Makris et Kevin Finisterre, met en lumière des failles critiques réparties entre l'application mobile, les serveurs de la marque et les protocoles de gestion des comptes. Le risque le plus significatif résidait dans la capacité d'un attaquant à rattacher la tondeuse d'un tiers à son propre compte utilisateur. Une fois cette opération effectuée, la distance géographique ne constituait plus un obstacle : le pilotage de l'appareil pouvait être opéré depuis n'importe quel point du globe, tant que la connexion au cloud du constructeur restait active.
Exposition des données et risques domestiques
Les chercheurs estiment que ces failles auraient pu exposer les informations de près de 337 000 comptes répartis dans plus de 85 pays. Les données potentiellement accessibles incluaient des adresses e-mail, des identifiants de compte et des localisations géographiques. Plus préoccupant encore, certaines requêtes permettaient d'extraire des informations liées à la configuration Wi-Fi des domiciles, incluant le nom des réseaux domestiques et, dans certains cas, des éléments d'authentification. Si aucune exploitation malveillante massive n'a été documentée, le potentiel d'intrusion dans la sphère privée était réel.
La réponse du constructeur face aux failles
Conformément aux pratiques de divulgation responsable, les chercheurs ont alerté Mammotion avant toute publication publique de leurs travaux. Un processus de collaboration s'est étalé sur plusieurs mois, permettant à l'entreprise de déployer des correctifs pour colmater ces brèches. Ce cas souligne la vulnérabilité croissante des objets connectés du quotidien, où la centralisation des accès via le cloud peut transformer un outil de jardinage en une porte d'entrée numérique si la sécurité des serveurs n'est pas rigoureusement verrouillée.
Un enjeu récurrent pour les objets connectés
Cet incident s'inscrit dans une tendance plus large de fragilité des systèmes IoT. Les experts rappellent que des mécanismes similaires, basés sur une gestion trop permissive des jetons d'authentification par les serveurs cloud, avaient déjà été observés sur d'autres équipements domestiques, comme les aspirateurs robots. Pour les utilisateurs, cette affaire rappelle l'importance de la vigilance quant à la sécurisation des appareils connectés au sein de leur réseau domestique.