
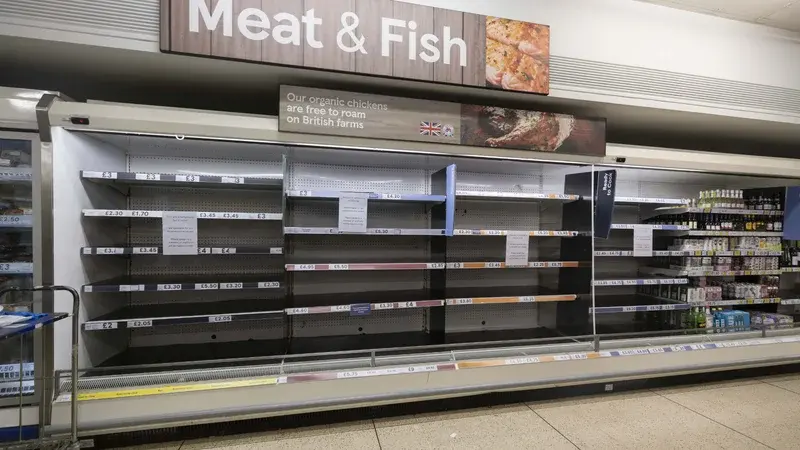
Une opération de sécurisation d'envergure a été menée dans le plus grand secret par les autorités britanniques pour neutraliser une vulnérabilité critique affectant des dizaines de milliers de systèmes de régulation frigorifique. Cette intervention préventive visait à éviter une exploitation malveillante, alors que des incidents similaires ont récemment touché plusieurs pays européens.
Une vulnérabilité aux conséquences systémiques
La faille, identifiée par des hackers éthiques de l'entreprise Omega Systems, concernait les contrôleurs de la société Resource Data Management (RDM). Ces dispositifs, largement déployés au Royaume-Uni, permettent de piloter à distance la température d'équipements essentiels dans les supermarchés, les chaînes de restauration, les stades, ainsi que dans des entrepôts frigorifiques et des usines agroalimentaires. La vulnérabilité, liée à une faiblesse dans la gestion des mots de passe, exposait ces infrastructures à des détournements potentiels, capables de provoquer des pannes massives ou des ruptures de la chaîne du froid.
Une course contre la montre coordonnée
Dès la découverte de la faille, une collaboration étroite s'est organisée entre le Centre national de cybersécurité (NCSC), le département de l'Environnement et l'Agence des normes alimentaires. L'objectif était double : diffuser les correctifs nécessaires tout en maintenant le secret pour ne pas alerter d'éventuels attaquants. Durant une semaine, de nombreuses entreprises ont dû déconnecter leurs systèmes d'internet, imposant un retour à une gestion manuelle des températures et une mobilisation exceptionnelle des équipes informatiques pour sécuriser les installations.
La stratégie offensive du Royaume-Uni
Cet épisode s'inscrit dans un contexte de tensions cybernétiques accrues. Le général Robert Magowan, à la tête du Commandement des opérations cyber et spécialisées, a récemment confirmé que le Royaume-Uni mène désormais des missions offensives contre des acteurs étatiques, notamment la Russie, la Chine, l'Iran et la Corée du Nord. Ces opérations, coordonnées avec les services de renseignement, visent à neutraliser les menaces avant qu'elles ne se concrétisent. Si le fabricant RDM a minimisé la gravité de la faille en évoquant un environnement de test, le déploiement de correctifs et la surveillance active des réseaux se poursuivent en collaboration avec les autorités britanniques.