
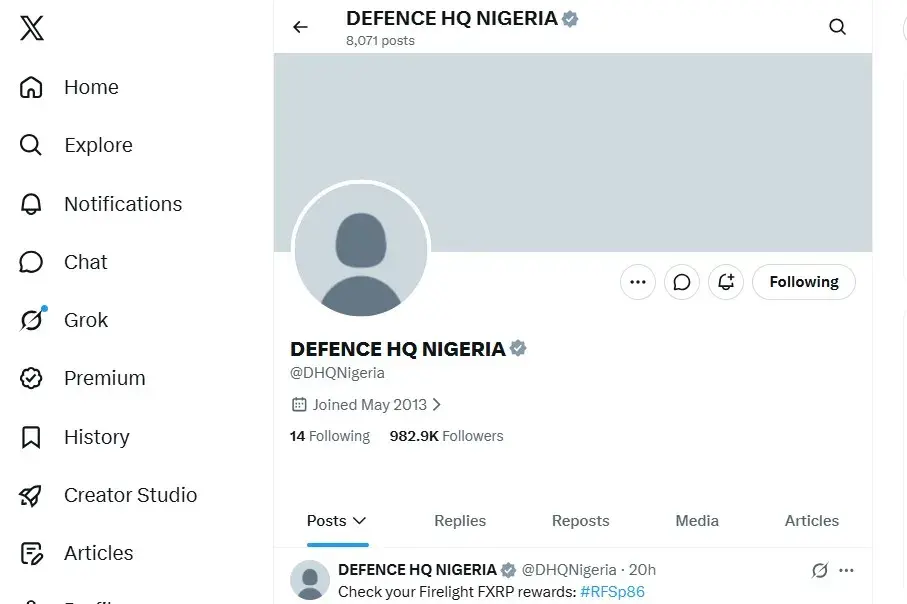
Le compte officiel du Quartier général des armées nigérian sur la plateforme X a été piraté, transformant un canal de communication stratégique en vecteur de désinformation. L’institution militaire appelle désormais à ignorer toute publication émanant de ce compte compromis, le temps de résoudre la situation.
Les faits essentiels
Le compte X du Quartier général des armées nigérian a été « compromis », selon une déclaration officielle publiée samedi soir par le porte-parole de l’institution, le major général Samaila Uba. Ce dernier a confirmé que des mesures techniques étaient en cours pour sécuriser le compte et empêcher toute nouvelle intrusion non autorisée.
L’attaque a entraîné une saturation du fil d’actualité par des publications automatisées liées aux cryptomonnaies, tandis que le nom du compte, son badge de vérification et ses publications antérieures sont restés intacts. Avec plus de 980 000 abonnés, ce canal servait de source officielle pour diffuser des informations sur les opérations militaires, les changements hiérarchiques ou les questions de défense.
L’armée n’a pas précisé la date exacte du piratage, mais les messages frauduleux semblent avoir été postés de manière régulière, certains datant d’une dizaine d’heures avant l’alerte. Le porte-parole a insisté sur l’importance de la sécurité de l’information et appelé le public à se tourner vers d’autres canaux officiels (Facebook, Instagram, WhatsApp) pour obtenir des informations fiables.
Pourquoi c'est important
Cette cyberattaque soulève des questions sur la vulnérabilité des canaux de communication des institutions militaires, surtout dans un contexte où la désinformation peut avoir des conséquences graves. Un compte officiel piraté peut en effet servir à diffuser des fausses informations, semer la confusion ou manipuler l’opinion publique, notamment sur des sujets sensibles comme les opérations militaires ou les mouvements de troupes.
La réaction rapide de l’armée, qui a immédiatement alerté le public et activé des mesures correctives, montre une prise de conscience des risques liés à la cybersécurité. Cependant, l’incident rappelle aussi la nécessité pour les institutions de renforcer leurs protocoles de protection contre les cybermenaces, alors que les plateformes sociales deviennent des outils clés de communication publique.
Ce qu'il faut surveiller
Plusieurs éléments restent à clarifier dans les prochains jours. D’abord, l’origine de l’attaque et les éventuelles failles exploitées pour compromettre le compte n’ont pas été détaillées. Ensuite, la durée pendant laquelle le compte est resté sous contrôle des pirates n’est pas précisée, ce qui laisse planer un doute sur la quantité d’informations potentiellement altérées ou diffusées pendant cette période.
Enfin, la restauration complète du compte et la reprise de son fonctionnement normal pourraient prendre du temps, d’autant que l’armée a évoqué des « efforts en cours » sans donner d’échéance. Les utilisateurs sont donc invités à rester vigilants et à privilégier les canaux officiels alternatifs pour s’informer, le temps que la situation soit pleinement maîtrisée.