
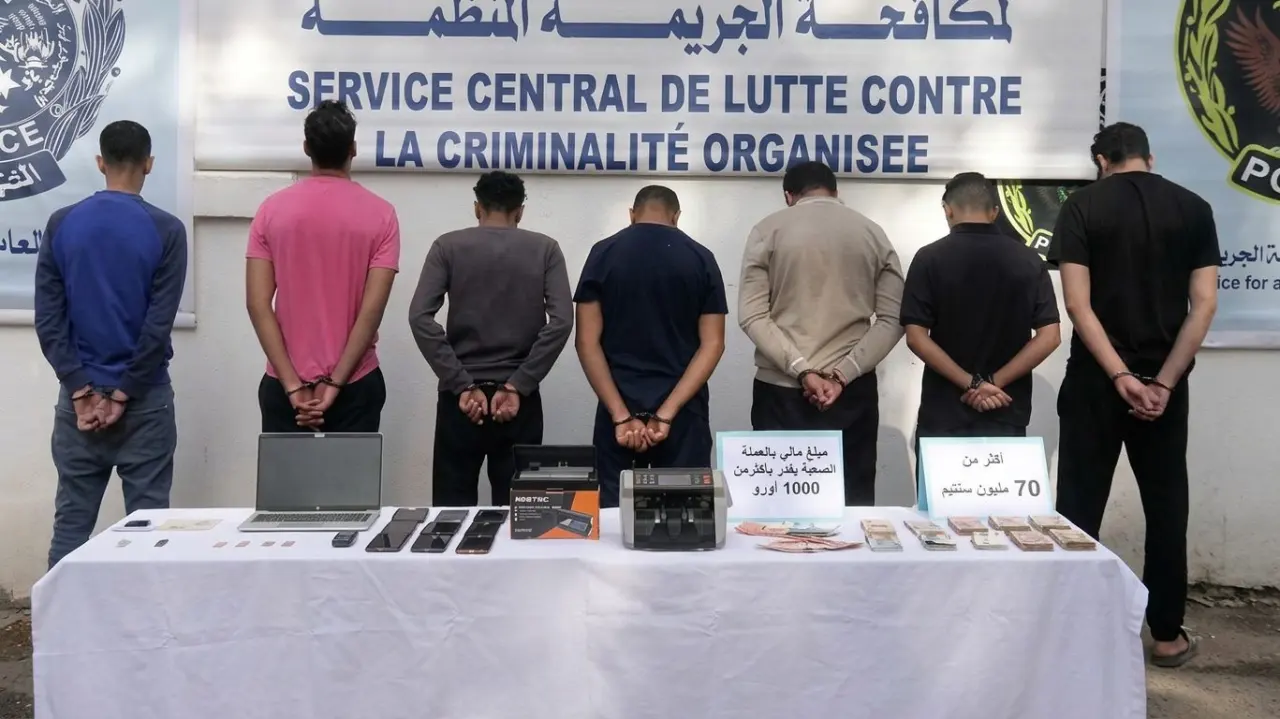
Le Service central de lutte contre le crime organisé (SCLCO) a mis fin aux activités d'un réseau structuré spécialisé dans l'usurpation d'identité numérique et l'escroquerie en ligne. En utilisant des sites miroirs et des campagnes de phishing massif, les malfaiteurs ont réussi à dérober les données bancaires de plus de 600 victimes.
Usurpation d'identité et phishing à grande échelle
Le mode opératoire reposait sur une imitation quasi parfaite des plateformes numériques d'institutions publiques et de services financiers de premier plan, notamment l'Agence d'amélioration et de développement du logement (AADL) et le service de paiement électronique BaridiMob. En exploitant la confiance des usagers envers ces marques, le réseau a déployé une campagne de phishing par SMS d'une ampleur inédite, avec plus de 18 000 messages frauduleux envoyés pour inciter les citoyens à cliquer sur des liens malveillants et à divulguer leurs identifiants de paiement.
Démantèlement et saisies matérielles
L'enquête technique et de terrain menée par les services de sécurité a permis d'identifier et d'interpeller sept membres de cette organisation criminelle hiérarchisée. Lors des perquisitions, les autorités ont saisi divers équipements informatiques, des téléphones portables et des supports de stockage utilisés pour orchestrer les fraudes. Le bilan financier de l'opération fait état de la récupération de plus de 70 millions de centimes et de 1 000 euros, des fonds issus directement des activités illicites du groupe.
Procédure judiciaire devant le pôle pénal national
Les sept suspects ont été déférés devant le procureur de la République près le pôle pénal national, une juridiction spécialisée dans le traitement des infractions liées aux technologies de l'information et de la communication. Alors que l'instruction judiciaire se poursuit pour évaluer l'étendue réelle des préjudices financiers, les autorités rappellent aux citoyens qu'aucune administration ou institution bancaire ne sollicite de codes confidentiels via des liens transmis par SMS. Cette affaire souligne la vulnérabilité des usagers face aux techniques d'ingénierie sociale et la nécessité d'une vigilance accrue dans l'utilisation des services numériques publics.